
Aussehen
Gesundheit und Medizin
Überblick
Fitnessarmband, Gesundheits-App, elektronische Patientenakte: Gesundheitsdaten gehören zu den sensibelsten Daten überhaupt. Sie werden erfasst, in Clouds gespeichert, für Forschung ausgewertet und manchmal veröffentlicht, mit Folgen, an die niemand gedacht hat. Hier geht es um die Wege der Daten, um Pseudonyme und um deine Rechte.
Lesen
Gesundheitsdaten helfen der Forschung: Wenn Daten von sehr vielen Menschen zusammenkommen, lassen sich Muster erkennen, zum Beispiel welche Behandlung wem hilft. Dazu werden Daten aus Arztpraxen, Krankenhäusern, Smartwatches und Apps erfasst, an einem Ort gespeichert und zusammengeführt. Weil es um besonders private Daten geht, werden Namen meist durch Pseudonyme ersetzt, und die Betroffenen können oft mitentscheiden, ob ihre Daten genutzt werden.
Die Corona-Warn-App: Kontakte erfassen, ohne Namen zu kennen
Die Corona-Warn-App (CWA) sollte Menschen warnen, die einer infizierten Person nahegekommen waren, ohne dass jemand erfährt, wer wem begegnet ist. Die Datenmanagement-Frage: Wie erfasst und speichert man Begegnungen ohne Namen und ohne zentrale Kontaktdatenbank?
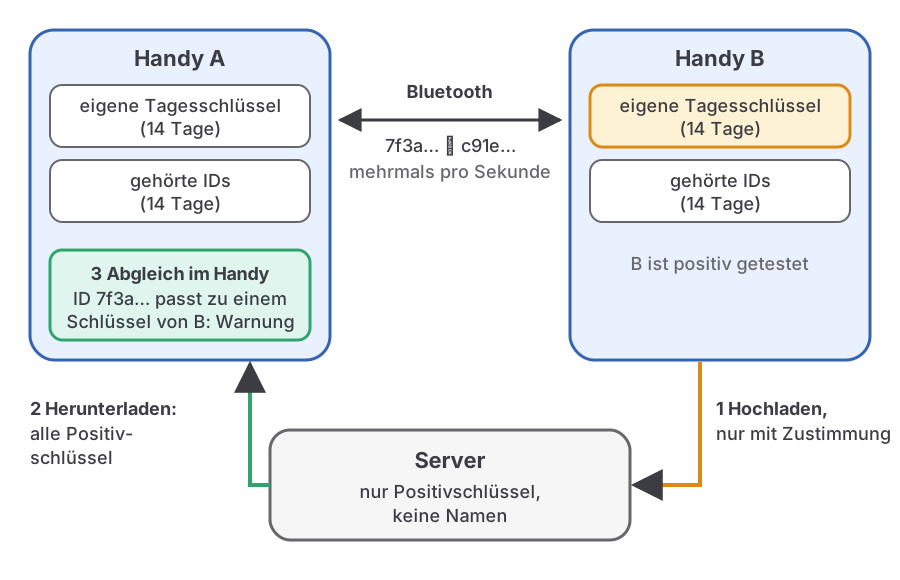
Erfassen. Dein Handy sendet per Bluetooth Low Energy mehrmals pro Sekunde eine Zufalls-ID aus und hört kurz auf die IDs anderer Handys in der Nähe. Die IDs wechseln regelmäßig; die Spezifikation von Apple und Google rechnet mit einem Zeitraster von zehn Minuten. Sie werden aus einem Tagesschlüssel abgeleitet, der sich jeden Tag um Mitternacht (UTC) erneuert. Ohne diesen Schlüssel verrät eine ID nichts über ihr Handy.
Speichern. Gehörte IDs und eigene Tagesschlüssel bleiben auf dem Gerät, in einem geschützten Bereich, auf den die App nicht direkt zugreift. Relevant sind die Schlüssel der letzten 14 Tage. Das nennt man dezentral: Keine Behörde sammelt die Begegnungen.
Zusammenführen und Auswerten. Wer positiv getestet ist und zustimmt, lädt die Tagesschlüssel der letzten 14 Tage auf einen Server hoch, nach einer Prüfung des Testergebnisses. Der Server sammelt diese Positivschlüssel und stellt sie allen Nutzer:innen zum Download bereit. Jedes Handy berechnet daraus die IDs und vergleicht sie mit seinen gehörten IDs. Das Risiko wird lokal berechnet, kein Server erfährt, wer gewarnt wird. Zusätzlich schickt die App Scheinanfragen, damit Beobachter am Datenverkehr nicht erkennen, wer wirklich positiv ist.
Löschen. Positivschlüssel verschwinden vom Server, wenn sie älter als 14 Tage sind.
Zentral dagegen. Bei der Luca-App liefen Check-in-Daten auf einem zentralen Server zusammen. Forscher:innen der EPFL sahen dort laut netzpolitik.org (23.03.2021) eine Drehscheibe für sensible Daten; über IP-Adresse und Geräteinfos ließen sich Pseudonyme womöglich Personen zuordnen, also Bewegungsprofile bilden. Laut dpa (20.01.2022) griffen Staatsanwaltschaften seit 2020 in mehr als 100 Verfahren auf Daten aus der Corona-Kontakterfassung zurück, in mindestens fünf Fällen, obwohl das Infektionsschutzgesetz es damals nicht zuließ. Der Bundesdatenschutzbeauftragte nannte unerlaubte Abfragen beim dezentralen CWA-Check-in nicht möglich.
Quellen: Architektur der CWA, CWA-Dokumentation, Apple/Google: Cryptography Specification, netzpolitik.org, 23.03.2021, t-online/dpa, 20.01.2022
Schauen
https://www.ardmediathek.de/video/Y3JpZDovL21kci5kZS9iZWl0cmFnL2Ntcy9mOGVkYTY3Yi0xM2NkLTRkZWUtOWJiZS04YzNkNGU4ZmRjODMVertiefen
Strava-Heatmap: Wie Joggingrunden eine Militärbasis verraten
Quellen englisch.
Strava ist ein soziales Netzwerk für Sportler:innen. Die App zeichnet per GPS auf, wo du läufst oder radelst, und speichert die Spur in der Cloud des Anbieters (Erfassen, Speichern). Im November 2017 kündigte Strava laut Wired eine erweiterte globale Heatmap an, die rund eine Milliarde Aktivitäten zeigt, aufgezeichnet mit Fitnessarmbändern und anderen Wearables. Die Daten reichten bis September 2017.
Aggregieren. Eine Heatmap legt die Spuren vieler Nutzer:innen übereinander: Je mehr Menschen einen Weg nutzten, desto heller wird er. Kein einzelner Lauf ist sichtbar, aber die Summe zeigt, wo Menschen regelmäßig unterwegs sind.
Was ablesbar war. Ende Januar 2018 wies der Sicherheitsstudent Ruser auf Twitter auf Auffälligkeiten hin. Laut Wired zeichneten sich mögliche US-Vorposten in Afghanistan und türkische Patrouillen in Syrien ab. In dünn besiedelten Gegenden stechen wenige Läufer:innen besonders hervor; die Karte verriet vor allem westliche militärische und zivile Einsätze in Entwicklungsländern. Viele Standorte waren zwar schon bekannt. Größer war die Sorge, dass sich Lebensmuster einzelner Personen ablesen ließen.
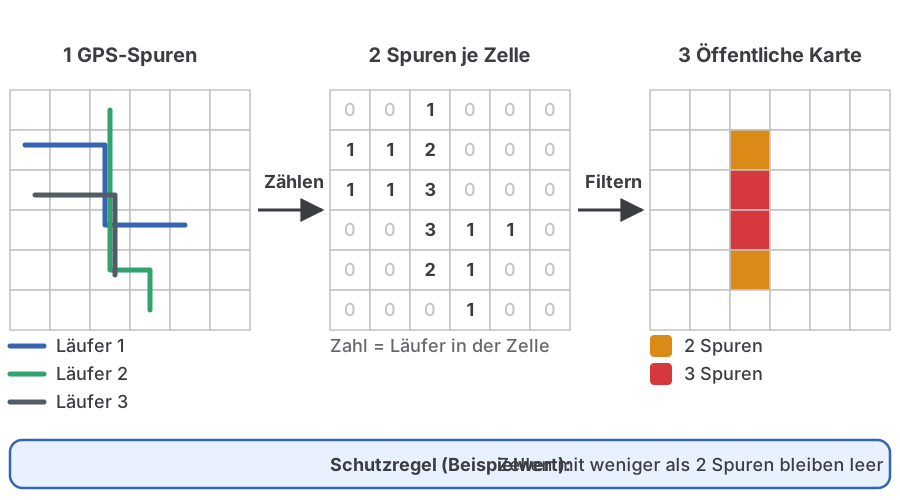
Folgen. Stravas Chef James Quarles räumte laut Wired ein, dass Nutzer:innen in Gebieten ohne andere Aktivität unbeabsichtigt sensible Orte sichtbar gemacht hatten. Das Central Command der US-Streitkräfte überprüfte seine Regeln für Wearables. Laut Engadget (13.03.2018) vereinfachte Strava Anfang März das Opt-out. Straßendetails sieht nur, wer registriert ist. Wege mit wenig Aktivität erscheinen erst, wenn genug Nutzer:innen dort trainieren. Die Karte wird monatlich aktualisiert, damit später als privat markierte Daten verschwinden.
Kernbotschaft. Ein einzelner Lauf ist harmlos. Aggregiert und veröffentlicht, verraten viele Läufe Orte und Gewohnheiten. Für Datenmanagement heißt das: Vor dem Weitergeben prüfen, was die Summe verrät, nicht nur jeder Datensatz.
Quellen (englisch): Wired, Strava Data Heat Maps Expose Military Base Locations, Engadget, 13.03.2018